 一门打包
APK加固打包是指通过对Android应用程序(APK文件)进行一系列的保护措施和处理,增强其安全性和防护能力,防止被黑客破解或篡改。在互联网领域中,APK加固打包的重要性越来越受到开发者的关注。
首先,我们来了解一下APK加固打包的原理。APK加固打包的主要原理是通过对APK文件进行修改和优化,增加安全保护措施,使得黑客难以破解或修改APK文件。具体来说,APK加固打包主要包括以下几个方面的操作:
1apk自动打包脚本. 文件加密:将APK中的关键代码和数据进行加密处理,使得黑客难以获取其中的信息。常用的加密算法有对称加密算法(如AES)和非对称加密算法(如RSA)。
2. 代码混淆:对APK中的Java
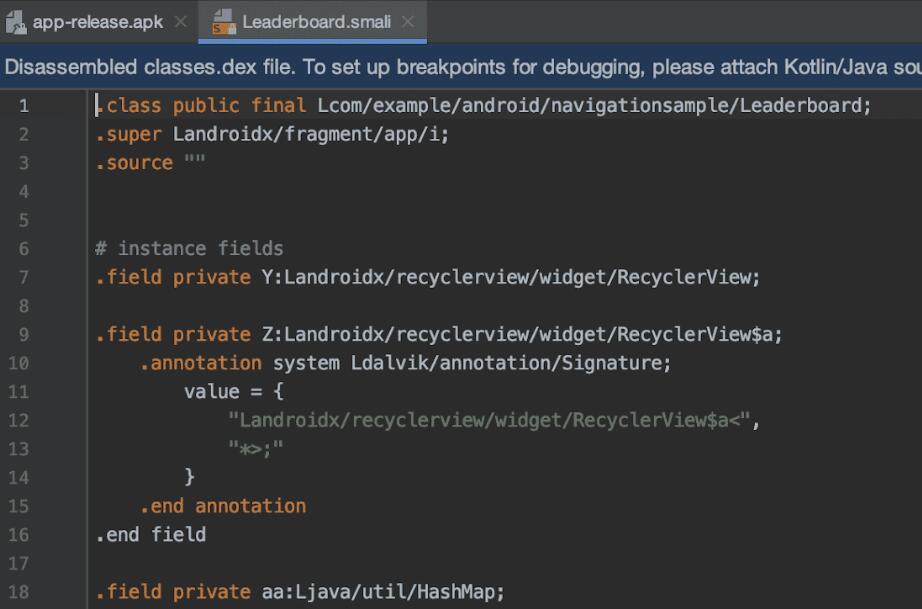
代码进行混淆处理,使得破解者难以读懂和理解代码逻辑。代码混淆会对变量名、方法名等进行重命名,并添加一些无用的代码和逻辑,增加反编译的复杂性。
3. 反调试和反动态加载:通过修改APK中的代码和资源,增加反调试和反动态加载的功能。反调试可以阻止黑客使用调试器对APK进行分析和修改,反动态加载可以阻止黑客通过加载外部的dex文件来执行恶意代码。
4. 签名和校验:对APK进行数字签名,确保APK的完整性和合法性。签名过程使用私钥对APK进行加密,验证过程使用公钥对APK进行解密和校验。
然后,我们来详细介绍一下APK加固打包的过程:
1. 准备工作:首先,需要准备一个APK加固打包的工具,常见的有360加固、腾讯乐固等。然后,需要进行应用的分析和评估,确定需要加固的模块和功能。
2. 文件加密:在打包过程中,工具会对APK文件中的关键代码和数据进行加密处理。加密过程中,需要使用指定的加密算法和密钥对APK进行加密和解密。
3. 代码混淆:在加固过程中,工具会对APK中的Java代码进行混淆处理。混淆过程中,会对代码中的变量名、方法名等进行重命名,并添加一些无用的代码和逻辑。
4. 反调试和反动apk生成的二维码停止访问怎么拒绝态加载:工具会对APK中的代码和资源进行修改,增加反调试和反动态加载的功能。反调试可以阻止黑客使用调试器对APK进行分析和修改,反动态加载可以阻止黑客加载外部的dex文件来执行恶意代码。
5. 签名和校验:在加固结束后,工具会对加固后的APK进行数字签名,确保APK的完整性和合法性。签名过程使用私钥对APK进行加密,验证过程使用公钥对APK进行解密和校验。
最后,经过上述的操作,一个经过加固打包处理后的APK文件就生成了。加固后的APK文件安全性更高,黑客难以破解或篡改其中的代码和数据。然而,需要注意的是,APK加固打包并不能完全阻止黑客的攻击,只能增加攻击者的难度。因此,开发者还需要继续关注APK的安全性,并及时更新和修复可能存在的安全漏洞。